




Fortes récompenses : les chasseurs de failles à la rescousse…
Les hackers éthiques, ou chasseurs de vulnérabilités, ont leur utilité quand les entreprises ne peuvent asurer seules la détection de failles potentielles dans leur...
Le ministère belge de la Défense victime de la faille…
Plusieurs médias belges annoncent le 20 décembre que le ministère belge de la Défense a été victime la semaine dernière d’une grave cyberattaque qui...
6 bonnes pratiques de sécurité pour réduire les risques face…
CyberArk, spécialiste de la protection des identités, indique comment se prémunir en 6 étapes de cette vulnérabilité qui frappe la librairie Java Log4J.
Il y...
Apache publie d’urgence un nouveau patch (2.17.0) sur Log4J
Un nouveau patch (2.17.0) sur Log4J (CVE-2021-45105) a été déployé le 17 décembre 2021 alors que de nouvelles failles ont été découvertes après les...
Comprendre l’authentification à deux facteurs
Laurent Szpirglas, Regional Sales Manager France de Ping Identity, propose cet article que nous avons trouvé utile et didactique, pour comprendre et distinguer les...
La sécurité est le critère le plus important dans le…
La sécurité d’un logiciel est le critère de sélection déterminant pour la majorité des DSI lors de l'achat d'un logiciel, selon un sondage* de...
Vulnérabilité Log4Shell : la comprendre et s’en débarrasser
Petite librairie enfouie dans de très nombreuses solutions logicielles et services Cloud, Log4j fait peser une menace de piratage sur de très nombreuses entreprises....

1 établissement de soins sur 2 a augmenté ses dépenses…
Selon une étude d’IDC, la sécurité IT et la télémédecine sont au cœur des investissements des établissements hospitaliers pour les deux prochaines années. 60%...
Tendance 2022 : la plateforme “cybersecurity mesh”, réponse à la…
Avis d’Expert
John Maddison, CMO et EVP Produits chez Fortinet estime que La tendance vers une sécurité plus unifiée est inévitable. Pour Gartner, une telle approche...

Le Patch Tuesday de décembre de Microsoft comprend des correctifs…
La version Patch Tuesday de ce mois-ci comprend des correctifs pour 67 CVE - sept sont jugées critiques, y compris une vulnérabilité de type...
SUIVRE TOUTE L'ACTUALITÉ
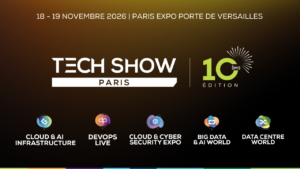
•Tech Show Paris
du 18/11/2026 au 19/11/2026
Paris Expo Porte de Versailles
•Forum TERATEC
du 20/10/2026 au 21/10/2026
Paris, Palais des Congrès


Article précédent
3 jours par semaine de télétravail obligatoire sous peine de 1000 € d’amende par salarié
Jean Castex avait annoncé à l’issue du Conseil des ministres, lundi 27 décembre, le retour à l’obligation du télétravail dès le 3 janvier : « A compter de lundi prochain, pour une durée de 3 semaines, le recours au télétravail sera rendu obligatoire – je…