


La Cour des comptes alerte sur la sécurité informatique des…
"En 2023, selon les données de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), sur le territoire français, 10 % des victimes d’attaques...

L’utilisation des données à caractère personnel dans des modèles d’IA…
Le Comité européen de la protection des données (CEPD) a publié le 18 décembre, son premier avis concernant l'utilisation des données personnelles dans le...

L’euro numérique expérimenté en 2025
La Banque centrale européenne (BCE) vient de publier son deuxième rapport d’étape sur la phase préparatoire d’un euro numérique, projet lancée le 1er novembre...

Les défaillances humaines et l’IA sont les principales vulnérabilités des…
Mauvais usages, erreurs et négligences sont les principales sources d'attaques constatent les experts d'Orange Cyberdéfense dans leur dernier rapport Security Navigator 2025, qui analyse...

(AFP) - La Cnil, autorité de contrôle du respect de la vie privée, a publié jeudi un bilan des contrôles effectués sur l'utilisation d'un...

Un niveau de cybermenace “substantiel” pour l’Europe, selon l’agence de…
"L’évaluation des risques menée à l’échelle de l’Union a révélé un niveau de cybermenace substantiel pour l’UE, mettant en évidence les vulnérabilités découvertes exploitées...

Le nouveau règlement Cyber Resilience Act (CRA), adopté le 10 octobre 2024, entrera en vigueur en 2025. Il oblige les entreprises à assurer la...

Le Conseil européen adopte deux textes majeurs pour assurer la…
Le Conseil de l’UE a adopté le 2 décembre 2024 le Cyber Solidarity Act et un amendement du Cybersecurity Act de 2019.
Face à l’intensification...

Publicité en ligne : Google poursuivi au Canada pour pratiques…
(AFP) - Le Bureau de la concurrence canadien poursuit Google pour pratiques anticoncurrentielles sur le marché de la publicité en ligne, domaine qui lui...

Cybermenaces : “Il est nécessaire d’accélérer les processus réglementaires”, Myriam…
Plusieurs cadres réglementaires comme la directive NIS2 ou le règlement DORA sont déployés pour répondre aux menaces cyber. Pour mieux comprendre la nouvelle architecture...
SUIVRE TOUTE L'ACTUALITÉ


•Les Trophées de la Cybersécurité 2026
du 19/11/2026 au 19/11/2026
Paris Expo Porte de Versailles

•Be SOVEREIGN
du 11/11/2026 au 11/11/2026
Pullman Paris Montparnasse


Article précédent
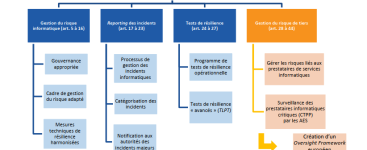
DORA : les 15 000 prestataires tiers concernés sont-ils prêts ?
Le Règlement applicable le 17 janvier en Europe et en cours de transposition en France concerne environ 1 600 aux entités financières mais aussi plus de 15 000 prestataires tiers de services de TIC. Il est difficile de penser que ces derniers soient tous prêts.…